


Az Egyesült Királyságban működő gyártók által leggyakrabban felmerülő IIoT-adatkezelési kihívások a biztonság és a készülékazonosítás, a skálázhatóság és a tárolási architektúra, az adatintegráció az eredeti OT-rendszerekkel, a valós idejű feldolgozási késleltetés, a készülékélettartam-kezelés, az adatok irányítása és tulajdonjoga, valamint a hálózati kapcsolatok korlátai. Mindegyikre közvetlenül alkalmazható megoldás létezik.
Az ipari előrejelzések szerint A globális IoT adatok mennyiségének gyors növekedése, Ezáltal a tárolás és integrációs tervezés már az első naptól kezdve nem tárgyalható kérdés. Azok a szervezetek, amelyek ezeket a kihívásokat egyetlen programként kezelik, ahelyett, hogy azokat külön-külön jelentkező informatikai problémákként kezelnék, egyenletesen gyorsabban érnek el a termelésminőségű adatminőséget.
Profi tipp: Mielőtt bármilyen IIoT-adatprojektet kezdenél megvalósítani, pontosan meghatározd a három legfontosabb működési KPI-d. Minden architektúra-választás – a csatlakozók kiválasztásától kezdve a tárolási szintig – ezekre a KPI-kre kell visszavezetnie magát.
A hatékony IIoT adatok kezeléséhez irányítási struktúra szükséges, amely a tervezés, az edge-first architektúra és a minden egyes adatszintű életciklusban végzett névleges tulajdonjogok révén biztosított.
| Pont | Részletek |
|---|---|
| A tervezésen alapuljon a kormányzás, nem visszamenőleg | Adja meg az adatgazdákat és határozza meg a címkéket az első összekapcsolás indítása előtt. |
| Edge-first architektúra | Telepítse az elosztott tárolású előtoló pufferezést és a stream-feldolgozást a határban, hogy kezelje a kapcsolathiányokat és a késleltetési követelményeket. |
| A biztonsági intézkedések nem tárgyalhatók. | Az mTLS-t, a hardveres megbízhatósági forrást és a hálózati szegmentálást már az első naptól kezdve alkalmazza; a strukturált alapvetést a NIST Cybersecurity Framework szerint tekintheti meg. |
| A pilótakönyv a siker kulcsa | Korlátozza az első pilótaprogramot egy sorra, egy KPI-ra és három–hat címkére az egyes eszközök esetében; a 98% feletti adatszintet igazolja meg a bővítés előtt. |
| A csatlakozók körébe tartozás az elsődleges értékelési kritérium a szállítóknak | Egy olyan platform, amely egy jól bevált, publikált összekapcsolási mátrixtal rendelkezik az Ön specifikus eszközeivel kapcsolatban, többet ér, mint a megbízhatatlan adatokra épülő fejlett analitikai funkciók. |
Az ipari adatok nem úgy viselkednek, mint a CRM-adatok vagy az ERP-tranzakciók. Magas gyakorisággal érkeznek be, gyakran másodpercenként több ezer címkét tartalmaznak, szoros időzítési követelményeket támasztanak, és csak akkor jelentik értelmüket, ha a berendezés környezetével összekapcsolják: eszközazonosító, gyártási sorrend, műszak és folyamatállapot. Ha ezt a környezetet kihagyjuk, a számok értelmetlenek lesznek.
Számos ipari tényező súlyosbítja a problémát:
Két forgatókönyv illusztrálja a ezen valóságok figyelmen kívül hagyásának költségeit. A tömeges folyamatban egy reaktor hőmérsékletének mérése, amelyhez nem kapcsolódik a tömeges folyamat azonosítója és a receptváltozat, nem értelmezhető a minőségértékelés során. Az időszakos mobil kommunikációval rendelkező távoli szivattyúállomásban a kapcsolatleépítés egy olyan adathiányt okoz, amely egy folyamat eseménynek tűnik, hacsak a feljegyző kifejezetten nem jelöli be a leállást. Mindkét esetben olyan adatok állnak rendelkezésre, amelyek nem használhatók, ami a leggyakoribb ok az analitikai projektek leállásának.
A Az IoT szerepe a gyártásban A jelentősége nem korlátozódik a szenzorok gyűjtésére. A valódi érték pedig a kontextusban alkalmazott, szabályozott adatokból származik, amelyek megbízható KPI-khoz vezetnek.
A technikai akadályok jelentik a IIoT-projektek késlekedésének nagy részét. Az alábbi alfejezetek részletesen ismertetik azokat, valamint az okát, a gyakorlati megoldást és egy kérdést, amelyet minden beszállítóval kapcsolatban fel kell tenni.
Okiról: A gyártóüzemek heterogén összetett rendszereket üzemeltetnek. Egyetlen sor számára egy Modbus TCP csatlakozó szükséges egy régebbi vezérlő számára, egy OPC UA szerver egy újabb PLC-hez, és egy REST API egy felhőalapú szenzorhoz. Ezen összetevő-könyvtár karbantartása folyamatos mérnöki feladat, nem pedig egyszeri integráció.
Enyhítés: Fontolja meg azokat a platformokat, amelyek rendelkeznek közzétett, tesztelt összekapcsolóképletkel. Befejezés IoT-kapuk a külső felületen helyben végzi a protokollfordítást, és tárolási és továbbítási pufferezést igényel, hogy a hálózati leállás ne keletkezzék adathiány. ETSI IoT szabványok Szabványos interoperabilitási alapokat biztosítson, amelyekkel ellenőrizni lehet a gyártók állításait.
Szállító kérdése: “Mutasd meg nekem a csatlakozó mátrixodat, és mondd el, hogyan kezeled a visszafoltfolytást egy 30 perces lekapcsolás után.”
Okiról: A nagyfrekvenciás szenzoradatok gyorsan gyűlnek össze. Mindent egy relációs adatbázisban tárolni drága és lassú a tartományi lekérdezések esetén. Az összes adatot egy gyors adattárolóban tárolni méretgazdasági szempontból költséges lenne.
Enyhítés: Használjon egy kifejezetten erre a célra kifejlesztett idősoros adatbázist (például az InfluxDB-t vagy a TimescaleDB-t) a legfrissebb üzemeltetési időszakokat lefedő forró szint számára, és küldje az elavult adatokat egy hideg tárhelyre. Defináljon megőrzési szabályokat a begyűjtés során, nem pedig visszamenőleg.
Szállító kérdése: “Mi a szokásos megőrzési szabályzatotok, és hogyan kezelitek a forró-hideg átmenetet a lekérdezési hiányosságok nélkül?”
Okiról: A szenzorok működése megváltozik, a kábelek kopnak, és a PLC-ek alkalmanként olyan értéket adnak le, amely nem felel meg a beérkezett adatoknak. Ha a begyűjtés során nem végzik el a validálást, a rossz adatok elterjednek a KPI-panelekben és a modell képzési készleteiben.
Enyhítés: Alkalmazzon tartomány-ellenőrzéseket, változási sebesség-határokat és nullérték-kezelési szabályokat a perem vagy az üzenetbusz szintjén. Jelölje be a gyanús értékeket, ahelyett, hogy ezeket hallgatva elhanyagolja; így az elemzők megkülönböztethetik az igazi folyamat eseményt a szenzorhiba esetén.
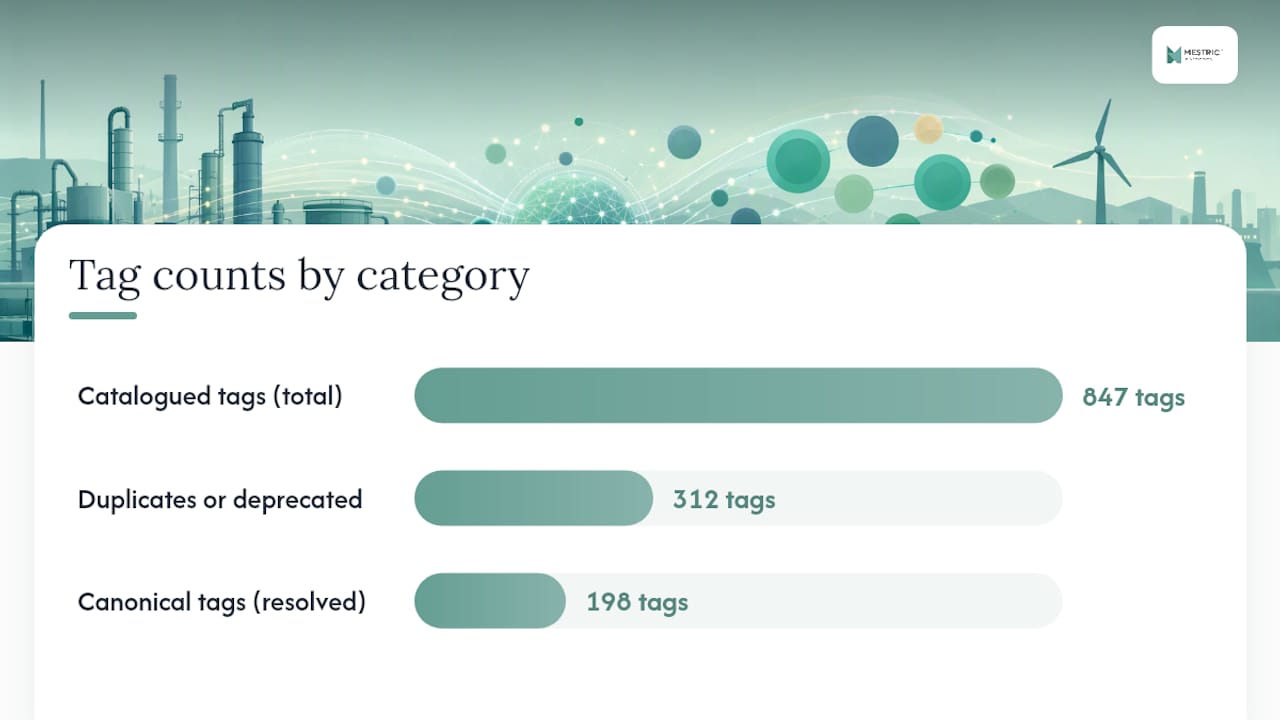
Okiról: A címkék megváltoznak, amikor a berendezést korszerűsítenek vagy amikor egy új mérnök új konfigurációt ad egy PLC-nek. Egy címke, amely Line1_Temp_01 válik L1_T_001 a firmware frissítés után, hallatlanul megszakítva minden downstream lekérdezést.
Enyhítés: Tarts fenn egy kanonikus címkék regiszterét, amelyben verziójelölések szerepelnek. Amikor egy címke megváltozik, a regiszter az eredeti nevet az újhoz igazítja, és rögzíti a változtatás dátumát.
Profi tipp: * A karakterösszehasonlítási algoritmusok segítségével automatizálható a címkék hozzárendelése, azonban az egyes címkéket a gyártásban való használat előtt emberi felülvizsgálatnak kell alávetni.
Az OPC UA az OT–IT adatszállítás preferált nyílt szabványa, azonban számos régebbi eszköz csak a Modbus, a PROFINET vagy a saját fejlesztésű historikus API-kat támogatja. A Jó tervezésű integrációs stratégia a mesészközlő (például az MQTT és a Sparkplug B) a kanonikus átviteli módként szolgál, és az összes protokollat egyetlen esemény-busz mögött normalizálja, mielőtt az adatok eljutnának a MES vagy az analitikai réteghez.
Okiról: A vezérlő-lánc visszajelzései és a biztonsági riasztások almásodpercnyi determinizmust igényelnek. Az összes adat egy felhőalapú platformra történő továbbítása előtt az azon történő cselekvések elvégzése elfogadhatatlan késleltetést eredményezne.
Enyhítés: A határon belüli stream-feldolgozást determinisztikus riasztások és helyi vezérlési visszajelzések érdekében használja. Az összesített, kontextusban megjelenített eseményeket küldje el a felhőbe vagy a MES-be, amelyekből batch-analízis és hosszú távú optimalizálás készülhet. Ez a megosztott felelősségi körök elve lehetővé teszi a késleltetések kiszámíthatóságát anélkül, hogy túlzottan bonyolítaná a felhő szintjét.
Az IIoT biztonságának elsődleges szabályozó eszközei a készülékazonosítás és az igazolás, a transzfer és az állásban lévő titkosítás, a hálózati szegmentáció és a biztonságos firmware-hozzáférés. Ezek kezelik az IIoT leggyakoribb adatbiztonsági problémáit, mielőtt bármilyen szabályozási réteg kerülne alkalmazásra.
Az Egyesült Királyságban működő, az Egyesült Királyság GDPR-jának (Brexit után is fennmaradó rendelkezéseknek) megfelelően működő gyártóknak minden olyan telemetriát kezelniük kell, amely személyes azonosítókat tartalmaz, például a kezelői jelvény azonosítóit vagy a biometrikus hozzáférés naplóját, teljes mértékben A GDPR előírásaiJogos indok, az adatok minimálisra csökkentése és az érintettek jogai. Az ICO az Egyesült Királyságban működő vállalatok felügyeleti hatósága.
Az alapvető szolgáltatások (energia, víz, közlekedés, digitális infrastruktúra) üzemeltetőit is a Hálózati és Információs Rendszerek (NIS) 2018. évi rendelete érvényesíti, amely megfelelő technikai és szervezési intézkedéseket és kötelező eseményjelentést ír elő az illetékes hatóságnak.
Biztonsági intézkedések felhívása: A NIST Cybersecurity Framework öt funkciója – azaz az Identifikálás, a Védelmezés, a Felderítés, a Válaszintézkedés és a Visszaszerzés – olyan kockázatalapú struktúrát biztosít az IIoT csapatok számára, amely közvetlenül az OT környezetekhez igazodik, és amelyet az Egyesült Királyság auditerek és biztosítók széles körben elfogadnak hiteles alapként.
Profi tipp: A leggyakrabban elhanyagolt vezérlési mód a kártevőkezelés a szélső rendszerben. A privát kulcsokat inkább hardveres biztonsági modulban (HSM) vagy TPM-ben tárolják, mint egy fájlrendszerben. A fájl alapú kulcsot tartalmazó veszélyeztetett szélső eszköz minden eszközt kiad a rendszerből.
A minimális, de gyártási szintű IIoT adatképzés öt rétegből áll: a külső adatgyűjtők és átjárók, egy üzenetbuszos vagy streaminges réteg, egy hideg archiválást végző idősor tároló, egy metaadat regiszter és egy analitikai réteg. Minden rétegnek meg van meghatározva a tulajdonosa és a hozzá kapcsolódó rétegekkel fennálló szerződése.
| Színpad | Tevékenység | Felelős szerep |
|---|---|---|
| Felvétel | Protokoll fordítása, tárolt és továbbfeldolgozott pufferelés | OT mérnök / gateway tulajdonos |
| Hitelesítés | Kiterjesztési ellenőrzések, nullák kezelése, duplikáció felismerése | Adatkezelő |
| Kontextualizálás | Tag-to-asset mapping, batch/order linkage, shift annotation | Adatkezelő + OT tulajdonosa |
| Tárolás | Forró szint (idősorrendi adatbázis), hideg szint (objektumraktár) | Platform / IT tulajdonosa |
| Hozzáférés | API irányítás, lekérdezés optimalizálása, hozzáférés-ellenőrzés | Analitikai tulajdonos |
| Archívum | Megőrzési kötelezettség érvényesítése, jogi zárolás, törlési szabályzat | Adatgazdák + megfelelőség |
Jó A gyártási adatok irányítása négy névleges szerep szükséges, nem csak egy szakpolitikai dokumentum:
A címkék, a változtatási felügyelet és a skémák közzététele írásos folyamatnak kell megfelelnie. Amikor egy új eszköz üzembe áll, az OT tulajdonosa regisztrálja azt a metaadat-regiszterben, mielőtt az első adatpont érkezne. Ez a design-alapú irányítás elve: a beüzemeléskor rosszul strukturált I/O lista egy olyan töredezett címkék-adatbázist eredményez, amelyet semmilyen downstream eszköz nem tud teljes egészében helyreállítani.
Az egységes nevekablak (UNS) megközelítés, amelyben minden eszköz egyetlen, egyetlen kanonikus téma-hierarchia (webhely/terület/sor/eszköz/címke) szerint publikálja adatait, lehetővé teszi a metaadat-regisztráció öndokumentálását, és drámaian csökkenti a csatlakoztatószerver karbantartási terheit a növekvő üzem kapacitásnak megfelelően.
A válasz az, hogy a problémákat már a kezdetektől el kell különíteni egymástól. A streaming-analitika a determinisztikus riasztásokat és a kis késleltetésű vezérlő visszajelzéseket kezeli. A batch-analitika a modellképzéset, a hosszú távú trendelemzést és az optimalizálást végzi.
A két technológiát egyetlen csővezetéken összekapcsolni a leggyakoribb architektúrahiba. Ez olyan késleltetési kompromisszumokat eredményez, amelyek nem felelnek meg egyik felhasználási esettel sem.
A gyakori hibák közé tartozik a címke-kimaradás a nem megfelelően igazított gyártási környezetből, a nem megfelelő korábbi adatokon képzett modellekből, amelyek olyan időszakokat tartalmaznak, amikor a szenzorok hibásak voltak, valamint egy olyan modell telepítése, amelynek nincs visszaállító útja. Valós idejű gyártási adatok Ez az üzemanyag ezeknek a modelleknek, de csak akkor, ha tiszta, kontextusban alapuló és időben megérkezik.
A döntéshozók, akik első pilótaprojektjüket tervezik, egy szűk körben és egyértelmű sikerkritériumok alapján dolgoznak. A következő ellenőrzőlista biztosítja, hogy a pilóták a becsült időkeretben teljesítsék a feladatokat.
Kérdezz meg minden beszállítódtól ezeket a kérdéseket a kiválasztás előtt:
Az értékesítő jelzései: nincs közzétett összekötő mátrix, nem átlátható adatmódok, nincs API-hozzáférés, nincs támogatás a helyi élességfeldolgozáshoz, valamint nem tudnak referenciaalapú gyártási megoldásokat biztosítani.
A költségeket elsősorban az integrációs tervezés, a csatlakozók karbantartása és a változások kezelése uralja, nem pedig a szenzorok hardverei. Egy olyan projekt, amely a szenzorok szintjén megfizethetőnek tűnik, egyszerre duplázza meg költségét, amint a csatlakozók összetettsége és irányítási feladatai is figyelembe veszik.
Azok a projektek, amelyek az első évben kevés pénzt fordítanak a kormányzásra, jellemzően kétszer annyit költenek az adatok minőségének javítására a második évben.
Ahelyett, hogy az analitikai demonstrációkra helyezzük a hangsúlyt, prioritásként a csatlakozók lefedettségét, az élességkezelő képességeket és a transzparensebb adatmódelleket kell választanunk. Egy olyan platform, amely nem képes megbízhatóan adatokat gyűjteni a meglévő eszközökről, nem egy platform; ez egy koncepció-alapú eszköz.
Egy három összeszerelősorral rendelkező diszkrét gyártó egy ismerős problémával szembesült: minden sorban volt egy történetíró, de a sorok közötti címek nem voltak egységesek, minden rekordban hiányzott az átszállási kontextus, és a MES 15 perccel későn kapta meg az adatokat, mivel az integráció egy ütemezett fájlexportot használt.
A határozat egyértelmű sorrendben történt:
Ezen mintából meríthető mérhető eredmények közé tartozik a manuális adatszinkronizálási erőfeszítések csökkenése, valamint a minőségre vonatkozó esemény bekövetkezése esetén a probléma gyökerei gyorsabb azonosítása (mivel a termelési sorrend és a műszak már a megfelelő időkerethez van kapcsolva), valamint a jobb adathordozhatóság, mivel a tárolás és továbbítás funkció kiküszöböli a rövid hálózati leállásokból eredő hiányosságokat.
A Mestric MES platformja a beépítési célpontként szolgál ebben a modellben, kontextusban alapuló, validált eseményeket fogad el, és ezeket KPI-panelekként és minőségi riasztásokként jeleníti meg. Az adatok szerepe a gyártásban Ez csak akkor valósul meg, amikor a MES-hez érkező adatok tiszták, kontextusban alapulnak és időben jelennek meg.
Az IIoT adatok folyamatossága terén végzett tervezés három különböző meghibásodási módra terjed ki: a peremkészülékek meghibásodására, a hálózati szétválásra és a központi platform leállására. Mindegyikhez eltérő válasz szükséges.
Az Edge eszköz meghibásodása A problémát enyhíti a tárolás és továbbítás funkciójú pufferelés, amely olyan helyi várakozólistát használ, amely elegendő ahhoz, hogy fedezze az élesszerver hardverei által előforduló átlagos javítási időt. A puffer méretét legalább 72 óra adat tárolására állítsa be a legmagasabb polling gyakorisággal.
Hálózat-partíció Az OT és az IT között a leggyakoribb meghibásodási mód az ipari környezetben. Az Edge gateway-eknek a partíció alatt továbbra is végre kell hajtaniuk a helyi feldolgozást és az riasztások felismerését, és a kapcsolat helyreállítása esetén automatikusan kell visszafejteniük a központi platformot. A tesztelés során a visszafejlesztési viselkedést kifejezetten ellenőrizni kell a üzembe helyezés során.
A központi platform leállása A platform gyártójával megállapított meghatározott helyreállítási idő (RTO) és helyreállítási pont (RPO) objektív követelményeket igényel. A termelésre létfontosságú KPI-panelek esetén a négy óra vagy kevesebb helyreállítási idő ésszerű kiindulási pont. Ellenőrizze, hogy a gyártó biztonsági mentési és helyreállítási eljárásait tesztelték-e, és nem csak dokumentálták-e őket.
A folyamatmenedzsmentnek figyelembe kell vennie az adatok integritását is: a biztonsági mentéseket ellenőrizni kell ellenőrző számokkal, és a visszaállítási eljárásokat rendszeres időközönként kell tesztelni. A nem tesztelt biztonsági mentés nem számít biztonsági mentésnek.
A technológia ritkán az elsődleges ok az olyan IIoT-adatprojektok kudarcának, amelyek nem hoznak értéket. A szervezeti elfogadási kihívások – különösen az a különbség, ami az adatcsapat által létrehozott adatok és a termelési csapat által megbízott és használt adatok között van – jelentős részét adják a lezárulási problémáknak.
Számos mintázat jelentkezik:
Az OT és az IT csapatok különálló egységekben működnek. Az OT-szakemberek a rendelkezésre állást helyezik előtérbe, és nem hisznek a termelésrendszer megváltoztatásában. Az informatikai csapatok pedig a biztonságot és a szabványosítást részesítik előnyben. Ha nincs megosztott irányítási modell és egy olyan neve is szereplő integrációs tulajdonos, aki mindkét területet felügyeli, a döntések megakadályozottak és a csatlakoztatások nem kerülnek implementálásra.
A gyártó munkatársai nem bíznak a műszerfalban megjelenő adatokban. Ha egy KPI-panelekben megjelenő adat egy olyan számot mutat, amely ellentmond a műszakvezető által a helyszínen megfigyelt értéknek, a műszakvezető leállítja a panel használatát. Az analitikai csapat számára nem látható adatintegrációs hibák pedig nagyon jól láthatóak azok számára, akiknek teljesítményét mérik.
A képzést egyszeri eseményként kezelik. Az induláskor végzett egyetlen képzési folyamat nem épít ki tartós képességeket. Ahelyett, hogy a változások átadásának folyamataiba beépítenénk az adatok ismereteit, ahelyett, hogy a data steward szerepet egy ideiglenes projekt szerepnek tekintenénk, a szervezeti struktúra részeivé kellene tenni.
A változásszervezés túlságosan szűk körben zajlik. A csatlakozó bevezetésének technikai feladata van. Az, ahogyan egy termelésmenedzser meghozza a döntéseket, egy szervezeti változtatás. Azok a projektek, amelyek azonosnak tartják a két folyamatot, következetesen alábecsülik az elfogadásához szükséges időt és erőfeszítéseket.
A befogadás javítására irányuló gyakorlati lépések: vegyük igénybe a termeléses munkatársakat a vezérlőadatok meghatározásában; indítsunk egy kéthetes párhuzamos tesztet, amely során a munkatársak mind az eredeti folyamatot, mind az új vezérlőadatokat használják, mielőtt átállnak az új rendszerre; valamint jelöljünk ki egy változást vezetőt minden egyes gyártósoron, aki felelős az átadásért, és nem csak a tudatosságért.
Az IIoT-projektekben három implementációs hiba jelentkezik újra és újra, és érdemes ezeket közvetlenül megemlíteni.
A data túlgyűjtése kontextus nélkül. A mindent összegyűjteni és később eldönteni, mi a hasznos, ösztöne alapján létrehozott címkézett adatbázisok több ezer jelzéssel és nem rendelkeznek metaadatokkal. Az adatok léteznek, de nem lehet őket megbízhatóan lekérni. Kezdje azzal a minimális címkézési készlettel, amely szükséges az elsődleges KPI-jének kiszámításához, majd csak akkor adjon hozzá forrásokat, amikor egy adott analitikai kérdés megköveteli őket.
A csatlakozók összetettségének alábecsülése. Egy olyan összekötő, amely laboratóriumi környezetben egy tesztelési PLC ellen működik, gyakran másképp viselkedik a terhelés hatására egy termelésben használt eszközön, a firmware változásaival és a hálózati késleltetéssel együtt. A csatlakozó tesztelésére, monitorozására és karbantartására fordított költségek folyamatos működési költségként számoljanak be, nem pedig egyszeri projektként.
A kormányzást csak utólag kezelik. A meglévő címkédbázisra visszamenőlegesen alkalmazott irányítás költséges és hiányos. A leghatékonyabb megközelítés az, hogy a nevek megadására vonatkozó konvenciókat, a tulajdonjog-átruházásokat és a validációs szabályokat az automatizálás tervezésének szakaszában, még az első adatpont gyűjtése előtt beépítjük. Ez az egyetlen olyan lépés, amely a projektvezető számára a legjelentősebb hatással rendelkezik egy első kísérlet tervezése során.
Írói tipp: Indítsa el azokat az eszközök hierarchiáitól, amelyek az elsődleges KPI-ját táplálják, majd fokozatosan bővítse ki őket. Egy jól irányított rendszer, tiszta, kontextusban értelmezett adatokkal nagyobb analitikai értéket nyújt, mint egy teljes webhelyen végrehajtott rendszer, amelyben az etiketelés nem következetes, és nincs tulajdonosi modell.
Az alábbi források közvetlenül relevánsak az IIoT adatkezelési gyakorlatának az Egyesült Királyságban való alkalmazásában:


 069 763 552